Микроэлектроника в цепочках поставок: проверки страны происхождения уже мало
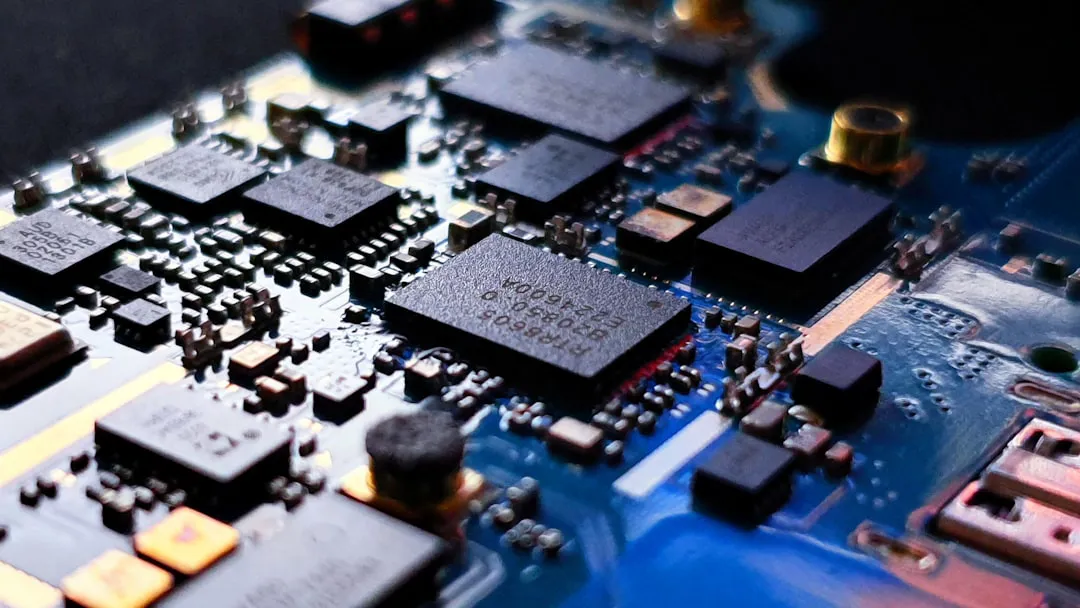
Современные цепочки поставок всё плотнее завязаны на сложную микроэлектронику – от промышленных установок и логистической инфраструктуры до корпоративных ИТ-систем и подключённого оборудования. Внутри каждого устройства – процессоры, прошивки, встроенные контроллеры и десятки сторонних компонентов, собранных по всему миру. Отделы закупок, которым поручено управлять этой начинкой, столкнулись с задачей, к которой прежние методы контроля просто не были приспособлены.
Корень проблемы – в прозрачности. Цепочки поставок полупроводников за последние годы резко усложнились: даже в стандартной коммерческой системе процессор может быть родом из одной страны, модули памяти – из другой, прошивка написана в третьей, а сборку и корпусирование выполняют несколько субподрядчиков. Компания обычно знает, кто собрал устройство, но почти ничего – о поставщиках второго и третьего уровня, встроенных подсистемах и зависимостях прошивок, которые и определяют реальный риск.
Масштаб добавляет остроты: одна система может содержать сотни компонентов с разной степенью критичности. Часть напрямую работает с чувствительными данными и ключевыми процессами, часть выполняет второстепенные функции. А по мере того как ИТ-среды срастаются с промышленными системами управления в логистике, на транспорте, в энергетике и здравоохранении, цена одного скомпрометированного чипа растёт. Больше всего рискуют объекты критической инфраструктуры и госсектор, где сбой бьёт по общественной безопасности и непрерывности работы.
Ответ, к которому склоняются специалисты, начинается на уровне железа – с аппаратного корня доверия. Это неизменяемая база, поверх которой строятся все программные и организационные меры. Она позволяет убедиться, что система работает на легитимном оборудовании с ожидаемой прошивкой и конфигурацией, и проверить целостность платформы – при загрузке и во время работы – ещё до того, как в неё попадут приложения и данные.
Одной проверки на старте мало. Компонент, надёжный в момент внедрения, позже становится уязвимым – из-за новых эксплойтов или изменившегося поведения. Поэтому доверие приходится подтверждать постоянно: отслеживать ленты уязвимостей, обновления прошивок, телеметрию и аномалии на всём жизненном цикле устройства, а не полагаться на разовый аудит.
Практические советы сводятся к трём вещам. Первое – вшивать требования к цепочке поставок прямо в закупочные процедуры, не ограничиваясь вопросом о стране происхождения: прозрачность поставщика, подтверждённая цепочка ответственности за производство, сроки реакции на уязвимости, практики сопровождения прошивок. Второе – читать документацию целостно: спецификации состава ПО (SBOM), прошивок (FBOM) и оборудования (HBOM) вместе позволяют проследить зависимости по всему стеку и точнее сопоставлять уязвимости. Третье – компенсирующие меры на уровне сети: сегментация и микросегментация, шифрование, усиленный мониторинг и многоуровневый контроль доступа. Это особенно важно для небольших компаний, у которых нет закупочного веса крупных корпораций и госструктур.
Общие ориентиры дают методички NIST, NSA и CISA, но универсального рецепта нет – стратегию приходится подстраивать под конкретные условия закупок и эксплуатации.