Малайзийский порт Танджунг-Пелепас остановил работу после кибератаки
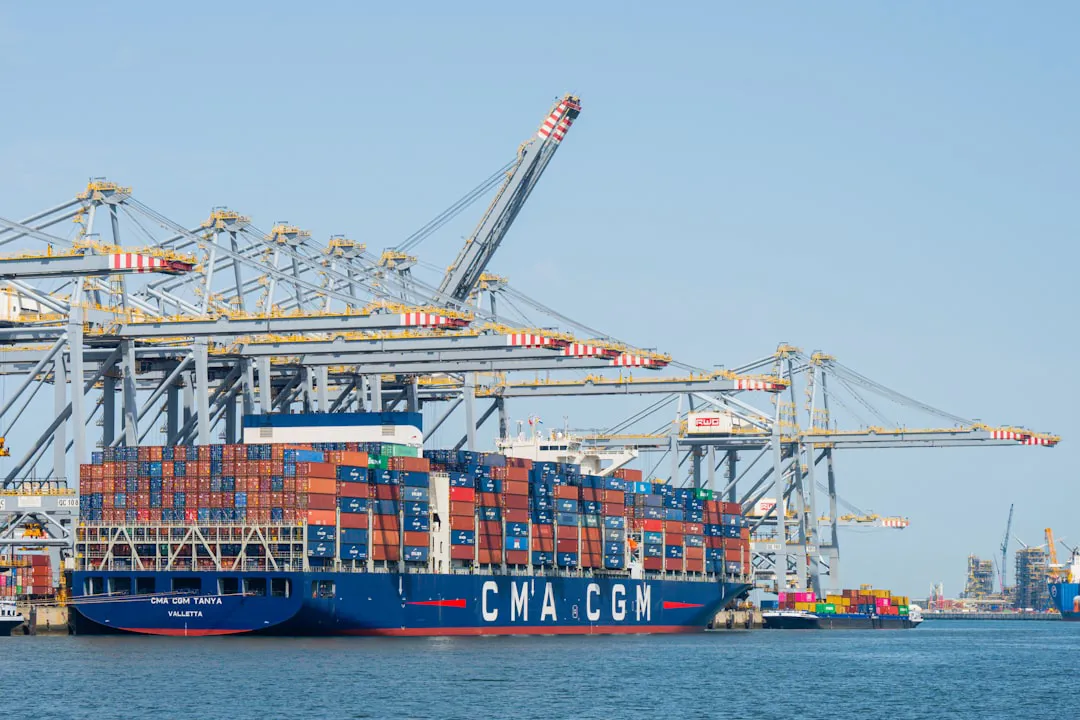
Порт Танджунг-Пелепас (PTP) в Малайзии приостановил терминальные операции на несколько часов после хакерской атаки, произошедшей в ночь на среду. PTP – один из крупнейших контейнерных терминалов Юго-Восточной Азии, работающий как совместное предприятие AP Møller Maersk и малайзийского конгломерата MMC.
В Maersk инцидент охарактеризовали как «инцидент в области кибербезопасности». По данным компании, затронутые системы восстановлены, операции постепенно возобновляются. Часть судов может столкнуться с задержками, однако восстановительные работы идут штатно.
Оператор терминала разослал грузоотправителям уведомление, в котором сообщил о привлечении экспертов по кибербезопасности для расследования и внедрения дополнительных мер защиты. Признаков несанкционированного доступа к данным клиентов PTP не обнаружено.
Порты остаются привлекательной мишенью для хакеров – через них проходят колоссальные объёмы торговли, данных и критической инфраструктуры. Амар Мор, CEO компании Kale Logistics Solutions, ранее называл порты «раем для хакеров» именно из-за такой концентрации ресурсов.
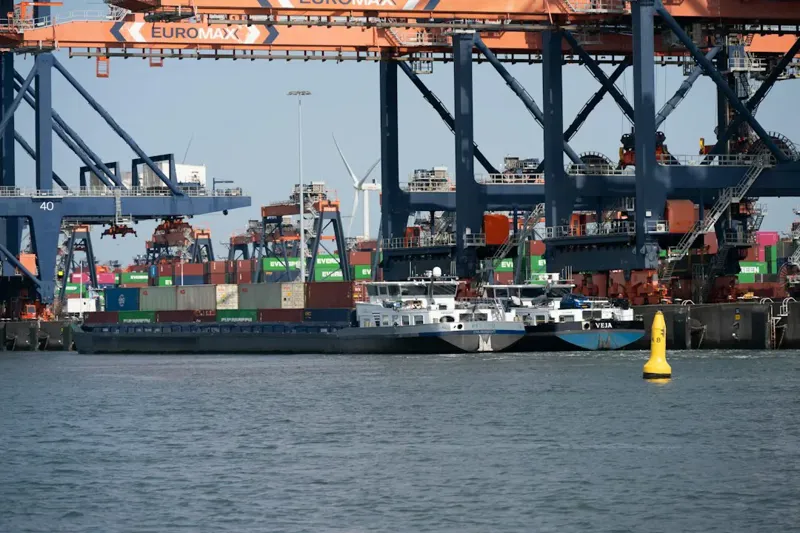
Атака на PTP – далеко не первый подобный случай. В июне 2017 года вирус-шифровальщик NotPetya поразил 17 терминалов APMT, включая Роттердам и Нью-Йорк: онлайн-системы бронирования вышли из строя, обработка грузов остановилась, восстановление тысяч компьютеров и серверов заняло недели. В июле 2021-го южноафриканский оператор Transnet остановил работу нескольких контейнерных терминалов, включая Дурбан, из-за атаки программы-вымогателя. Индийский порт Джавахарлал Неру простоял пять дней после взлома в феврале 2022 года, а японский порт Нагоя в июле 2023-го был парализован на двое суток группировкой LockBit 3.0.
Каждый такой инцидент – это сорванные графики судозаходов, простой контейнеров и волна задержек по всей цепочке поставок. С ростом цифровизации портовой инфраструктуры риски кибератак только растут, а их последствия становятся всё масштабнее.